


Esup Auth
3,39.00 Avis
Caractéristiques de l’application
- Version
- 2.2.0
- Mis à jour le
- Licence
- Free
- Téléchargements
- 50 000+
- Développeur
- ESUP-Portail
- Catégories
- Professionnel
- Plateforme
- Android
Captures d’écran
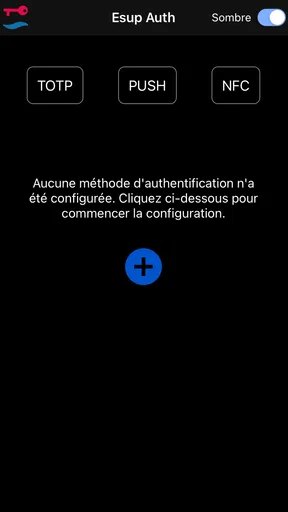
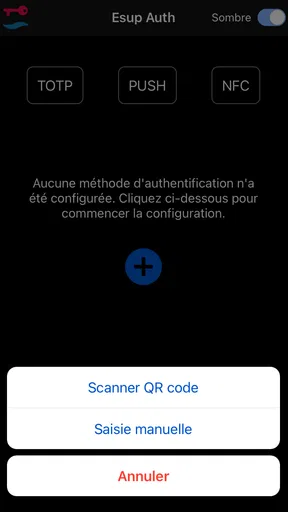
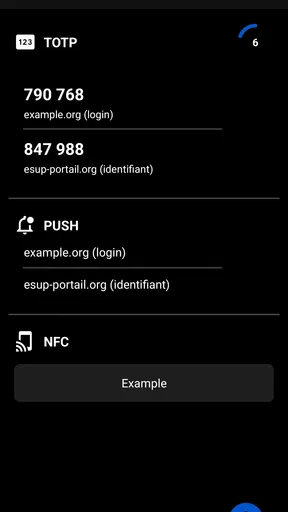
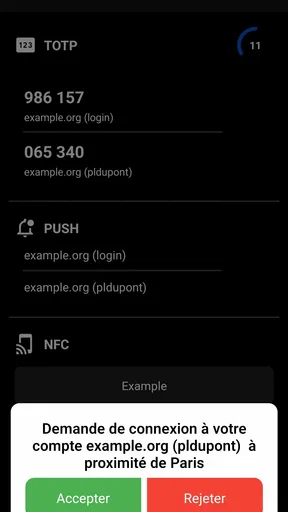
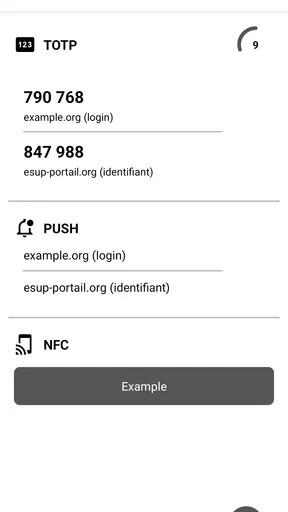
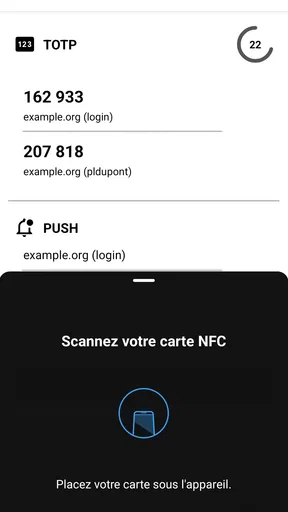
 Analyse par AppCompare
J’ai abordé Esup Auth comme un outil de travail plutôt que comme une application mobile classique. Son rôle est précis : servir d’intermédiaire pour l’authentification depuis un téléphone, dans un environnement professionnel ou d’établissement. Ce positionnement explique à la fois son intérêt et ses limites. On ne l’ouvre pas pour passer le temps ni pour gérer toute sa vie numérique, mais pour répondre à un besoin très concret au moment où un service demande une validation.
Développée par ESUP-Portail, l’application est proposée gratuitement et relève de la catégorie des outils professionnels. Elle s’adresse surtout aux personnes dont l’organisation utilise un système compatible avec cette méthode de connexion. C’est le point essentiel à comprendre avant l’installation : l’utilité d’Esup Auth dépend moins du téléphone que de l’environnement informatique auquel on cherche à accéder.
Une application discrète, centrée sur la validation d’accès
À l’usage, j’ai trouvé l’approche assez directe. Esup Auth n’essaie pas de remplacer un gestionnaire de mots de passe, une boîte mail ou une suite bureautique. Elle accompagne une connexion existante en ajoutant une étape mobile. Cette spécialisation rend l’expérience plus lisible pour quelqu’un qui veut simplement confirmer son identité sans jongler avec plusieurs outils.
Dans un scénario courant, je commence une connexion depuis un navigateur sur un ordinateur de travail. Le service demande ensuite une authentification complémentaire. Le téléphone devient alors le second élément du parcours : je lance l’application, je vérifie ce qui est demandé, puis je valide si la demande correspond bien à mon action. Cette séparation entre l’ordinateur et le mobile peut être pratique, notamment lorsque le poste utilisé n’est pas personnel.
Le principal avantage est donc la clarté du rôle. L’application ne promet pas une expérience riche ou une longue liste de fonctions : elle se concentre sur une tâche de sécurité. Sa valeur apparaît surtout quand elle réduit les hésitations au moment de confirmer une connexion. Pour un usage professionnel régulier, cette sobriété peut être préférable à une solution beaucoup plus chargée.
Elle demande toutefois une habitude. Une personne qui se connecte rarement à un service protégé peut ne pas voir immédiatement pourquoi une application dédiée est nécessaire. Il faut aussi accepter que le téléphone devienne une pièce importante du processus. Si l’appareil est éteint, inaccessible ou indisponible au mauvais moment, la connexion peut devenir moins fluide qu’avec une méthode déjà intégrée au navigateur.
À qui l’application convient réellement
Esup Auth me paraît adaptée aux étudiants, aux enseignants, aux personnels administratifs et aux salariés dont l’organisation s’appuie sur l’écosystème ESUP-Portail ou sur une configuration qui l’intègre. Elle peut aussi convenir à une personne qui préfère confirmer une demande sur un appareil séparé plutôt que saisir uniquement un code sur le même écran.
À lire avant de choisir

CapCut : monter plus vite, publier dans l’écosystème ByteDance

Among Us ou les jeux de tir : pour jouer entre amis, l’enquête l’emporte

Toca Boca World : passer des activités guidées au jeu libre

PUBG MOBILE : la communauté fait vivre le jeu, sans toujours accueillir tout le monde

Instagram, la machine à capter l’attention au service de Meta

Zoom Workplace sur mobile : l’appel est simple, le reste se perd dans les menus
Le cas d’usage le plus parlant est celui d’un accès à distance. Je peux travailler depuis un ordinateur portable, ouvrir un portail professionnel et garder le téléphone à portée de main pour l’étape supplémentaire. Cette organisation limite le besoin de copier un code affiché dans une autre fenêtre. Elle est particulièrement intéressante lorsque l’on alterne entre un poste fixe, un ordinateur personnel et un appareil prêté.
En revanche, je la conseillerais moins à quelqu’un qui cherche une solution universelle pour tous ses comptes. Esup Auth n’est pas à considérer comme un authentificateur généraliste par défaut. Si vos services utilisent déjà une autre application imposée par votre employeur ou votre établissement, installer celle-ci ne remplacera pas automatiquement la procédure existante. Le bon réflexe consiste à vérifier la compatibilité auprès de l’organisation avant de modifier ses habitudes de connexion.
La mise en route demande surtout de la préparation
Le premier lancement n’est pas le moment où l’on veut découvrir que l’on ne sait pas comment associer son compte. Pour éviter une perte de temps, je recommande de commencer l’activation depuis la page officielle de connexion de l’organisation, avec les instructions fournies par son service informatique. Une application d’authentification ne fonctionne pas seule : elle doit être reliée à un compte ou à un dispositif prévu par l’administrateur.
Cette étape est un point de friction important, même si elle ne vient pas nécessairement de l’interface mobile. L’utilisateur peut croire qu’il suffit d’installer Esup Auth pour être opérationnel, alors que l’association dépend du portail utilisé. Il faut donc garder sous la main les informations de récupération et suivre l’ordre indiqué par l’établissement. Une activation faite trop vite peut compliquer le retour en arrière.
J’ai aussi retenu une précaution simple : ne jamais valider machinalement une demande inattendue. Si je n’ai pas lancé de connexion, une sollicitation sur le téléphone mérite d’être vérifiée plutôt qu’acceptée par réflexe. Ce comportement est plus important que la rapidité de l’application, car une validation mobile doit correspondre à une action réelle effectuée par l’utilisateur.
Ce que montre la version actuelle et ce que cela change
La version actuelle est la 2.2.0, tandis que la publication initiale remonte au 17 décembre 2020. Cela situe Esup Auth dans une évolution déjà engagée, plutôt que dans une application apparue récemment. Pour moi, cette continuité est rassurante sur un point : l’outil s’inscrit dans un besoin durable d’authentification mobile, au lieu de chercher à multiplier les fonctions sans rapport avec son objectif.
Je reste néanmoins prudent dans l’interprétation d’un numéro de version. Il indique une étape du produit, mais ne suffit pas à décrire précisément chaque amélioration visible. Je préfère donc juger l’application sur son fonctionnement actuel et sur sa cohérence avec le parcours de connexion attendu, plutôt que d’imaginer une transformation complète à partir de cette référence.
Pour les utilisateurs déjà équipés, l’évolution vers cette version devrait surtout être envisagée comme une occasion de conserver un outil à jour dans un processus sensible. Avant une mise à niveau, je conseille de vérifier que l’on connaît encore les moyens de récupération du compte et que l’on peut contacter le support de son organisation. Cette précaution est utile avec toute application d’authentification, car une difficulté de migration ne ressemble pas à un simple problème avec une application de loisirs.
Le nombre d’installations dépasse dix mille, avec une moyenne de 3,3 sur 5 issue de 29 évaluations et 9 avis. Ces éléments montrent une adoption réelle, mais aussi une expérience qui ne convainc pas uniformément. Je les lis comme le signe d’un outil de niche : les utilisateurs qui disposent du bon environnement peuvent le trouver utile, tandis que ceux qui attendent une application autonome risquent d’être déçus.
La note moyenne doit donc être replacée dans le contexte. Une application d’authentification est jugée non seulement sur son interface, mais aussi sur la qualité de l’intégration côté serveur, les consignes de l’organisation et la facilité de récupération en cas de changement de téléphone. Une difficulté attribuée à l’application peut parfois venir du parcours global. Cela ne retire rien à l’importance de la simplicité, mais cela explique pourquoi l’expérience peut varier d’un utilisateur à l’autre.
Les effets concrets pour les utilisateurs existants
Si vous utilisez déjà Esup Auth, le meilleur bénéfice est la stabilité d’un geste devenu familier. Une fois le parcours compris, la validation mobile peut s’intégrer naturellement à la journée : ouverture d’un espace de travail le matin, accès à un service pendant un déplacement, ou reprise d’une session depuis un autre ordinateur. Le téléphone sert alors de point de confirmation distinct, sans obliger à mémoriser une nouvelle procédure à chaque connexion.
La contrepartie est la dépendance à la disponibilité du mobile. Je conseille de ne pas attendre un déplacement important pour vérifier que l’application est encore correctement associée au compte. Un changement de téléphone, une réinitialisation ou une perte d’accès doit être traité comme un événement de sécurité, pas comme un simple remplacement d’appareil. Le support de l’établissement reste alors déterminant.
Autre détail pratique : il faut distinguer une demande légitime d’une demande inattendue. Lire le contexte affiché avant de confirmer est une petite discipline qui renforce la sécurité du dispositif. Une validation rapide est confortable, mais une validation aveugle annule une partie de l’intérêt de la double vérification.
Pour une équipe informatique, l’application peut simplifier la consigne donnée aux utilisateurs si l’organisation a déjà choisi cette solution. Pour l’utilisateur final, cela signifie que certaines limites ne peuvent pas être corrigées depuis le téléphone. Si l’accès est refusé, si l’association ne se fait pas ou si le portail ne reconnaît pas la validation, il faut souvent examiner la configuration du compte plutôt que réinstaller plusieurs fois l’application.
Les limites qui peuvent faire préférer une autre solution
La première limite est son périmètre. Esup Auth n’a d’intérêt que lorsque le service visé est prévu pour fonctionner avec elle. Une application d’authentification plus généraliste peut être préférable si vous devez gérer de nombreux comptes provenant de fournisseurs différents et que votre organisation autorise cette méthode. Dans ce cas, regrouper plusieurs codes ou validations dans un outil reconnu par tous vos services peut être plus pratique.
La deuxième concerne la récupération. Toute authentification liée à un téléphone doit être préparée avant l’incident. Si vous perdez l’appareil ou si vous changez de numéro, l’application ne peut pas, à elle seule, garantir que vous retrouverez l’accès. Je recommande de repérer à l’avance la procédure de secours proposée par votre établissement, sans stocker des informations sensibles dans une note non protégée.
La troisième est liée à l’usage quotidien. Pour une personne qui se connecte seulement de temps en temps, une validation mobile supplémentaire peut sembler disproportionnée. À l’inverse, pour quelqu’un qui ouvre régulièrement des services internes, le même geste devient vite acceptable. Le jugement dépend donc davantage de la fréquence des connexions et des règles du compte que de la quantité de fonctions proposée.
La classification PEGI 3 indique une accessibilité adaptée à tous les âges, mais cela ne transforme pas l’application en outil familial ou éducatif. Il s’agit d’une indication de contenu, pas d’une promesse d’usage. Son contexte reste professionnel, et les explications de connexion doivent être comprises par la personne qui gère le compte concerné.
Ce qu’il faut surveiller avant de s’engager
Je surveillerais d’abord la compatibilité avec le portail de votre organisation. C’est la question qui évite le plus de mauvaises surprises. Demandez quelle application est officiellement attendue, comment l’activation se déroule et quelle procédure suivre en cas de perte du téléphone. Ces réponses comptent davantage qu’une comparaison superficielle des interfaces.
Je regarderais ensuite la qualité du parcours lors d’un changement d’appareil. Une solution d’authentification doit être évaluée sur les moments ordinaires, mais aussi sur les situations inconfortables : téléphone remplacé, accès temporaire à un autre ordinateur, déplacement sans réseau habituel ou compte bloqué. Même si Esup Auth reste simple dans son objectif, la préparation autour de l’application fait partie de l’expérience réelle.
Enfin, je suivrais l’évolution de la version sans attendre une difficulté. La version 2.2.0 constitue l’état actuel à considérer, tandis que les prochaines évolutions devront être jugées sur des améliorations concrètes pour l’activation, la clarté des demandes et la récupération. Je préfère cette approche à l’attente de fonctions spectaculaires : pour un outil de sécurité, une petite amélioration qui évite une erreur vaut souvent mieux qu’un ajout décoratif.
Mon avis après l’avoir intégrée à un usage professionnel
Esup Auth remplit une fonction étroite, mais utile lorsque l’organisation l’a choisie. J’apprécie son positionnement sans détour : elle accompagne l’authentification mobile au lieu de se présenter comme une boîte à outils universelle. Son caractère gratuit et sa classification professionnelle la rendent accessible aux utilisateurs concernés, sans créer de barrière liée au prix.
Je ne la recommanderais pas comme premier choix à une personne qui cherche simplement un authentificateur pour l’ensemble de ses comptes. Dans ce cas, une solution compatible avec plusieurs services peut être plus logique. En revanche, si votre établissement ou votre employeur vous demande précisément Esup Auth, l’installation a du sens et peut rendre la validation plus ordonnée qu’un parcours improvisé.
Mon conseil final est de l’adopter avec une petite routine : activer l’application en suivant les instructions officielles, tester une connexion normale, repérer la procédure de secours et vérifier chaque demande avant de la confirmer. Avec ces précautions, l’outil reste discret et ne gêne pas le travail. Sans elles, le moindre changement de téléphone peut transformer une opération simple en échange avec le support.
Esup Auth est donc un bon outil spécialisé, pas une solution universelle. Je la vois comme une pièce fiable d’un système plus large, dont l’efficacité dépend autant de l’intégration de l’établissement que de l’application elle-même. Si ce cadre correspond à votre situation, elle mérite d’être essayée ; si vous recherchez une authentification multi-services indépendante, mieux vaut comparer avec une application conçue pour ce besoin.
Avantages
- Authentification renforcée grâce à la validation en deux étapes.
- Compatible avec plusieurs établissements utilisant la solution Esup.
- Configuration rapide avec un QR code fourni par l’établissement.
- Fonctionne même sans connexion après l’activation du compte.
- Interface légère
- sans publicités ni fonctionnalités superflues.
Inconvénients
- Nécessite un compte Esup fourni par un établissement compatible.
- La perte du téléphone peut compliquer la récupération du compte.
- Les options disponibles dépendent entièrement de la configuration locale.
- Peu utile pour les utilisateurs qui ne dépendent pas d’un service Esup.
- Une réinstallation peut nécessiter une nouvelle activation auprès du support.
FAQ sur Esup Auth
Qu’est-ce qu’Esup Auth et à quoi sert cette application ?
Esup Auth est une application d’authentification conçue pour les établissements utilisant l’environnement Esup et, plus largement, des services compatibles avec l’authentification à deux facteurs. Elle permet généralement de valider une connexion depuis un téléphone, souvent en générant ou en utilisant un code temporaire. Son utilité dépend toutefois de l’établissement ou de l’organisation qui l’a déployée.
Comment configurer Esup Auth pour la première fois ?
La configuration initiale nécessite habituellement une activation fournie par votre établissement, votre université ou votre administrateur informatique. Selon le système utilisé, vous devrez scanner un QR code, saisir une clé d’activation ou suivre un lien d’enrôlement. Il est recommandé d’effectuer cette procédure uniquement depuis une source officielle et de vérifier que l’application correspond bien au service demandé.
Esup Auth fonctionne-t-elle sans connexion Internet ?
Dans de nombreux cas, une application d’authentification peut générer localement des codes temporaires sans connexion Internet, à condition que le compte ait déjà été correctement configuré. Cependant, le fonctionnement exact d’Esup Auth dépend de la méthode d’authentification choisie par votre établissement. Une connexion peut rester nécessaire pour l’activation, la synchronisation, les notifications ou certaines validations à distance.
Que faire si je change de téléphone ou si je perds mon appareil ?
Si vous changez de téléphone, il est préférable de préparer la migration avant de supprimer l’application de l’ancien appareil. Contactez le support informatique de votre établissement afin de faire réinitialiser ou transférer l’activation. En cas de perte ou de vol, signalez rapidement l’incident, car l’appareil peut servir à confirmer des connexions. Évitez de partager vos codes d’activation avec un tiers.
Esup Auth est-elle sûre et quelles autorisations demande-t-elle ?
Esup Auth renforce la sécurité des comptes en ajoutant une étape de vérification lors de la connexion, mais elle ne remplace pas un mot de passe solide ni les bonnes pratiques de sécurité. Les autorisations demandées peuvent varier selon la version et la configuration, notamment pour l’appareil photo lors du scan d’un QR code ou pour les notifications. Installez-la uniquement depuis une boutique officielle et contrôlez son éditeur.


